ChatGPT et IA sont devenus des outils quotidiens pour rédiger un courrier, résumer un document, analyser un fichier, préparer un dossier professionnel ou rechercher une information. Mais cette facilité crée un nouveau réflexe à risque : copier dans un chatbot des informations que l’on n’enverrait jamais à un inconnu, rédaction rapporte SuperJouer Paris.
Dans ses recommandations publiées le 8 septembre 2026, Cybermalveillance.gouv.fr alerte précisément sur les informations personnelles et professionnelles confiées aux services d’intelligence artificielle. L’organisme public français recommande de limiter les données transmises, de vérifier les paramètres de confidentialité et de conserver un regard critique sur les réponses produites.
Cybermalveillance met en garde contre les données envoyées aux outils d’IA
Les services d’IA générative fonctionnent généralement à partir de requêtes — les « prompts » — auxquelles l’utilisateur peut joindre du texte, des images, des fichiers PDF, des tableaux ou d’autres documents.
Le problème ne vient donc pas uniquement de la question posée.
Tout le contenu envoyé pour obtenir une réponse peut contenir des informations qui n’auraient jamais dû quitter un ordinateur personnel ou le système informatique d’une entreprise.
Cybermalveillance.gouv.fr classe parmi les principaux risques pour les particuliers le partage non maîtrisé d’informations personnelles et parfois sensibles. L’organisme souligne également que les prompts et les documents transmis peuvent révéler les centres d’intérêt, les préoccupations ou la situation de l’utilisateur.
« Évitez de partager avec les IA des sujets ou des documents personnels sensibles. »
— Cybermalveillance.gouv.fr, recommandations publiées le 8 septembre 2026.
Cela concerne ChatGPT, mais aussi Claude, Gemini, Copilot, Mistral et les nombreux assistants intégrés dans des logiciels, navigateurs ou services professionnels. Cybermalveillance cite explicitement plusieurs de ces outils dans son guide.
Pour les utilisateurs qui suivent l’évolution de ces technologies, notre dossier sur l’AI Act et les règles applicables aux chatbots, images IA et deepfakes détaille également les obligations de transparence entrées en application en août 2026.
Quelles données ne faut-il pas mettre dans ChatGPT ou une autre IA ?
Le principe le plus simple consiste à considérer un chatbot grand public comme un service externe. Avant de coller une information, il faut se demander si sa transmission à un prestataire tiers serait acceptable.
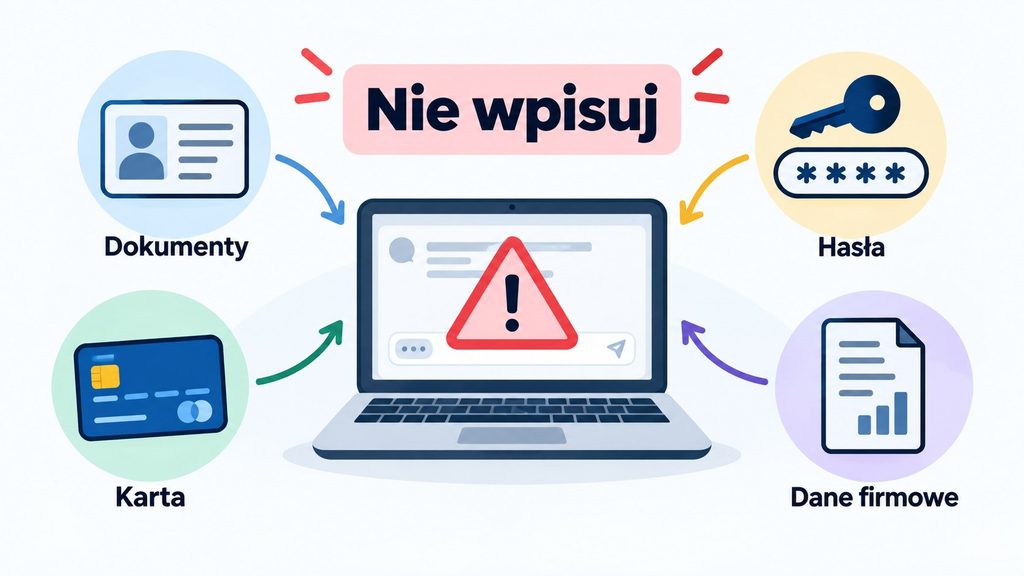
Parmi les informations à éviter figurent notamment :
- les pièces d’identité complètes ;
- les passeports, cartes nationales d’identité et permis ;
- les coordonnées bancaires et numéros de carte ;
- les mots de passe et codes de connexion ;
- les documents médicaux ;
- les dossiers contenant des informations sur des clients ;
- les données RH relatives à des salariés ;
- les contrats non publics ;
- les documents juridiques confidentiels ;
- les fichiers contenant des secrets commerciaux ;
- les projets non annoncés ;
- les données internes d’une entreprise ;
- les bases contenant des noms, téléphones, adresses ou courriels de tiers.
La CNIL rappelle que les utilisateurs d’un système d’IA générative ne devraient transmettre que les informations qu’ils sont réellement autorisés à partager. Elle déconseille notamment d’utiliser un service grand public pour des informations confidentielles, des données personnelles ou des données protégées par le secret des affaires.
« Les utilisateurs finaux ne devraient soumettre que des informations qu’ils sont autorisés à partager. »
— CNIL.
La question devient encore plus importante lorsqu’un document contient les données personnelles d’autres personnes. Un salarié peut, par exemple, être autorisé à consulter un fichier client dans le cadre de son travail sans être autorisé à le transmettre à un service d’IA externe.
Un simple copier-coller peut révéler beaucoup plus qu’on ne le pense
Un utilisateur n’a pas besoin de transmettre volontairement son numéro de passeport pour divulguer une information confidentielle.
Un contrat collé pour être résumé peut contenir les coordonnées de plusieurs personnes. Une fiche de paie peut révéler une adresse, un salaire, un numéro de sécurité sociale ou des informations bancaires. Un tableau commercial peut dévoiler une liste de clients, les prix négociés et les objectifs internes.
Même un prompt apparemment banal peut devenir sensible lorsqu’il est suffisamment précis.
Exemple : demander « comment annoncer à un salarié nommé X que son contrat prendra fin à telle date pour telle raison ? » transmet déjà plusieurs informations relatives à une personne identifiable.
La CNIL insiste sur le principe de minimisation : lorsque des données personnelles sont traitées, elles doivent être adéquates, pertinentes et limitées à ce qui est nécessaire pour l’objectif poursuivi.
La bonne pratique consiste donc à retirer les noms, coordonnées, identifiants, chiffres précis et autres éléments permettant d’identifier une personne lorsque ces données ne sont pas nécessaires à la réponse.
Les conversations peuvent-elles être utilisées pour améliorer une IA ?
La réponse dépend du service, du type de compte, de l’offre utilisée et des paramètres choisis.
Cybermalveillance recommande aux utilisateurs de consulter les réglages de confidentialité de leur compte afin de réduire, lorsque le service le permet, la durée de conservation des échanges et la réutilisation des données pour l’amélioration ou l’entraînement des systèmes. L’organisme recommande également de supprimer régulièrement l’historique des conversations lorsque cela est pertinent.
Il serait donc incorrect d’affirmer que toutes les conversations envoyées à toutes les IA sont automatiquement utilisées de la même manière. Les conditions peuvent varier fortement d’un fournisseur à l’autre, mais aussi entre une offre gratuite, un abonnement individuel et une solution professionnelle.
La CNIL conseille justement aux organisations de déterminer dans quelle mesure le fournisseur est susceptible de réutiliser les données fournies et d’adapter les usages en conséquence.
Entreprise : le risque est aussi celui de la fuite de savoir-faire
Dans le monde professionnel, les conséquences dépassent la protection de la vie privée.
Cybermalveillance considère que l’utilisation non encadrée de l’IA peut conduire à une fuite d’informations ou à une perte de savoir-faire professionnel. Parmi les exemples explicitement cités figurent les données RH, les projets confidentiels, les actions juridiques ou encore les plans de développement d’activité.
L’organisme recommande aux salariés d’utiliser exclusivement les services d’IA autorisés ou souscrits par leur employeur et de séparer strictement les usages personnels et professionnels.
« Utilisez exclusivement le service d’IA souscrit par votre employeur. »
— Cybermalveillance.gouv.fr.
Concrètement, utiliser son compte personnel pour analyser un document interne peut poser problème même si le contenu semble anodin.
Une organisation devrait donc disposer d’une politique indiquant clairement :
| Situation | Réflexe recommandé |
|---|---|
| Document public | Utilisation possible selon la politique interne |
| Document interne non sensible | Vérifier les règles de l’entreprise |
| Informations RH | Ne pas transmettre à un service public non autorisé |
| Données clients | Vérifier la base légale, le contrat et les règles internes |
| Secret commercial | Éviter les outils grand public |
| Document juridique confidentiel | Utiliser uniquement une solution autorisée |
| Mot de passe ou clé API | Ne jamais transmettre |
La CNIL recommande précisément aux organismes d’encadrer l’usage de l’IA générative au moyen de chartes ou de politiques définissant les usages permis et interdits.
Données sensibles : santé, opinions, biométrie… vigilance maximale
Toutes les informations personnelles ne présentent pas le même niveau de risque.
Le RGPD accorde une protection particulière à plusieurs catégories de données sensibles, parmi lesquelles figurent notamment les informations concernant la santé, les opinions politiques, les convictions religieuses ou philosophiques, l’appartenance syndicale, la vie sexuelle, l’orientation sexuelle ainsi que certaines données génétiques ou biométriques.
Une personne demandant à une IA d’interpréter ses analyses médicales, par exemple, peut transmettre directement des informations de santé.
Cybermalveillance recommande par ailleurs de ne pas traiter les réponses d’un chatbot comme celles d’un professionnel réglementé lorsqu’un enjeu important est en cause. Une IA peut aider à comprendre ou explorer un sujet, mais ses réponses peuvent être inexactes ou inventées.
« L’IA peut parfois se tromper, inventer ou disposer de sources erronées. »
— Cybermalveillance.gouv.fr.
Pourquoi les réponses d’une IA doivent également être vérifiées
La protection des données n’est qu’une partie du problème.
Les outils génératifs sont probabilistes : ils produisent la réponse la plus plausible selon leur fonctionnement, mais une formulation convaincante ne garantit pas que l’information soit exacte.
Cybermalveillance recommande donc de vérifier les réponses lorsque le sujet présente un enjeu et de consulter des sources de référence.
La CNIL formule le même constat et rappelle que les systèmes génératifs peuvent produire des résultats inexacts qui paraissent néanmoins crédibles.
Ce réflexe devient particulièrement important lorsqu’une IA donne :
- un chiffre précis ;
- une date ;
- une citation ;
- une disposition juridique ;
- une information médicale ;
- une procédure administrative ;
- une adresse Internet ;
- une information sur une entreprise ou une personne.
La vigilance face aux informations plausibles mais fausses rejoint celle nécessaire face aux escroqueries numériques. Notre guide sur les faux SMS CAF, Ameli et impôts à la rentrée 2026 montre d’ailleurs pourquoi une présentation très crédible ne suffit plus pour considérer un contenu comme authentique.
Comment utiliser ChatGPT sans transmettre inutilement ses informations
Il n’est pas nécessaire de renoncer aux outils d’IA pour protéger sa confidentialité des données. La méthode consiste plutôt à réduire ce que l’on transmet.
Avant d’envoyer un prompt ou un fichier :
- supprimer les noms lorsque leur présence n’est pas nécessaire ;
- remplacer les adresses, téléphones et courriels par des données fictives ;
- retirer les identifiants de compte et numéros de dossier ;
- supprimer les informations bancaires ;
- anonymiser les données concernant des clients ou collaborateurs ;
- ne jamais copier de mot de passe, code de récupération ou clé API ;
- vérifier les paramètres de confidentialité du service utilisé ;
- lire les règles internes de son entreprise ;
- privilégier une solution professionnelle approuvée pour les usages sensibles ;
- vérifier séparément les informations importantes obtenues en réponse.
Pour une simple reformulation, il est rarement nécessaire de fournir l’intégralité d’un document de vingt pages. Un extrait anonymisé suffit souvent.
Que faire si des informations confidentielles ont déjà été envoyées ?
La réaction dépend du type d’information transmise.
Si un mot de passe, une clé d’accès ou un code d’authentification a été envoyé, il faut considérer le secret comme compromis et le remplacer.
Si des données bancaires ont été divulguées, il faut surveiller les opérations et contacter l’établissement financier lorsque le risque le justifie.
Lorsqu’il s’agit d’un document professionnel, l’incident doit être signalé conformément aux procédures de sécurité de l’organisation, notamment si des données de clients, salariés ou partenaires sont concernées.
Une exposition de données peut ensuite faciliter des tentatives de phishing ou d’usurpation d’identité. À ce titre, le dossier consacré au piratage de données fiscales et aux vérifications à effectuer sur impots.gouv.fr illustre les précautions à prendre après une fuite d’informations.
Pour les conversations elles-mêmes, Cybermalveillance conseille de consulter les options permettant de gérer la conservation des échanges et de supprimer régulièrement l’historique lorsque le service le permet.
L’IA générative doit devenir un outil encadré, pas une boîte où tout copier
L’alerte de Cybermalveillance ne signifie pas que ChatGPT ou les autres assistants sont par nature dangereux. Elle rappelle surtout qu’un outil extrêmement simple à utiliser peut conduire à transmettre trop facilement des informations qui auraient auparavant été protégées.
La logique est la même que pour le courrier électronique ou le cloud : la sécurité dépend à la fois du service utilisé, de sa configuration et du comportement de l’utilisateur.
Pour les entreprises, la CNIL recommande de définir les usages avant de déployer une IA générative, d’établir des règles explicites et de choisir un mode de déploiement adapté à la sensibilité des informations traitées.
Pour les particuliers, le réflexe peut tenir en une question : cette information doit-elle réellement être communiquée pour obtenir la réponse recherchée ? Si la réponse est non, mieux vaut la supprimer du prompt.
FAQ — ChatGPT, IA et protection des données
Peut-on mettre des données personnelles dans ChatGPT ?
Techniquement, un outil peut permettre de les saisir, mais cela ne signifie pas qu’il soit opportun de le faire. Cybermalveillance et la CNIL recommandent de limiter les informations transmises et d’éviter les données personnelles ou confidentielles lorsqu’elles ne sont pas indispensables.
Peut-on envoyer un document de travail à une IA ?
Seulement si les règles de l’entreprise et les conditions du service le permettent. Les documents contenant des secrets commerciaux, informations RH, données clients ou éléments juridiques confidentiels ne devraient pas être envoyés vers un outil grand public non autorisé.
Les conversations avec une IA sont-elles conservées ?
Cela dépend du service, de l’offre et des paramètres choisis. Cybermalveillance recommande de vérifier les réglages permettant de gérer la conservation de l’historique et la réutilisation éventuelle des données.
Une réponse de ChatGPT est-elle forcément exacte ?
Non. Les systèmes génératifs peuvent fournir une réponse crédible mais erronée. Cybermalveillance recommande de vérifier les informations importantes auprès de sources fiables.
Comment anonymiser un document avant de l’envoyer à une IA ?
Il faut supprimer ou remplacer les noms, coordonnées, numéros de dossier, identifiants, informations bancaires et tout élément permettant d’identifier directement ou indirectement une personne lorsque ces données ne sont pas nécessaires.
Une entreprise devrait-elle interdire complètement l’IA ?
Pas nécessairement. La CNIL recommande surtout d’encadrer les usages, de déterminer ce qui est autorisé ou interdit et de choisir une solution adaptée aux données traitées.
Que faire après avoir envoyé un mot de passe dans un chatbot ?
Le mot de passe doit être changé immédiatement. S’il est réutilisé sur plusieurs services, il faut le remplacer sur chacun d’eux et activer l’authentification à plusieurs facteurs lorsque celle-ci est disponible.
Restez informé 24/7 des actualités locales à Paris, de la technologie et des jeux vidéo avec des informations utiles, fiables et mises à jour en continu sur SuperJouer Paris.